Trong môi trường số hiện nay, việc chỉ trang bị một lớp bảo mật duy nhất đã không còn đủ để bảo vệ an toàn cho hệ thống dữ liệu. Đó là lý do chiến lược Defense in depth hay phòng thủ chiều sâu trở thành tiêu chuẩn an ninh bắt buộc. Vậy thực chất Defense in depth là gì? Cùng nhau giải mã trong bài viết dưới đây.
Defense in depth là gì?
Defense in depth (hay DiD) là một chiến lược an ninh mạng kết hợp nhiều công cụ và quy trình thực hành khác nhau nhằm bảo vệ toàn vẹn mạng lưới, tài sản web và các tài nguyên quan trọng của tổ chức.
Trong thực tế, khái niệm này thường được sử dụng thay thế cho thuật ngữ bảo mật đa lớp. Sở dĩ có tên gọi như vậy là vì hệ thống dựa vào các giải pháp an ninh được thiết lập ở nhiều cấp độ kiểm soát khác nhau bao gồm lớp vật lý, lớp kỹ thuật và lớp quản trị hành chính. Sự kết hợp chặt chẽ này nhằm tạo ra một rào cản vững chắc, ngăn chặn triệt để mọi nỗ lực của tin tặc trước khi chúng có thể tiếp cận được mạng lưới hoặc tài nguyên nội bộ.
Vì sao doanh nghiệp cần đến chiến lược Defense in depth?
Nguyên tắc định hướng của chiến lược phòng thủ chiều sâu xuất phát từ thực tế là không một giải pháp bảo mật đơn lẻ nào có thể bảo vệ mạng lưới một cách hoàn hảo trước mọi hình thức tấn công. Thay vào đó, việc triển khai kết hợp nhiều lớp công nghệ và quy trình sẽ giúp phát hiện và ngăn chặn các mối đe dọa ngay khi chúng vừa xuất hiện. Cách tiếp cận này càng trở nên quan trọng và cấp thiết hơn khi doanh nghiệp bắt đầu mở rộng quy mô mạng lưới, hệ thống và số lượng người dùng.
Một ưu điểm lớn khác của bảo mật đa lớp chính là tính dự phòng. Nếu một tin tặc vượt qua được phòng tuyến đầu tiên hoặc có một mối đe dọa từ nội bộ vô tình làm tổn hại một phần mạng lưới, các lớp bảo vệ khác sẽ ngay lập tức kích hoạt để giới hạn và giảm thiểu thiệt hại cho toàn bộ hệ thống.
Ngược lại, nếu chỉ sử dụng một giải pháp bảo vệ duy nhất, hệ thống sẽ rơi vào tình trạng điểm lỗi đơn lẻ Single Point of Failure. Khi chốt chặn duy nhất này sụp đổ, toàn bộ mạng lưới sẽ nhanh chóng bị xâm nhập. Việc chia nhỏ các lớp phòng thủ cũng giúp phân tán tải trọng xử lý, bảo vệ phần cứng khỏi nguy cơ hình thành các điểm nghẽn Bottleneck khi phải đối mặt với các đợt tấn công cường độ cao.
Ba phân lớp kiểm soát cốt lõi trong Defense in depth
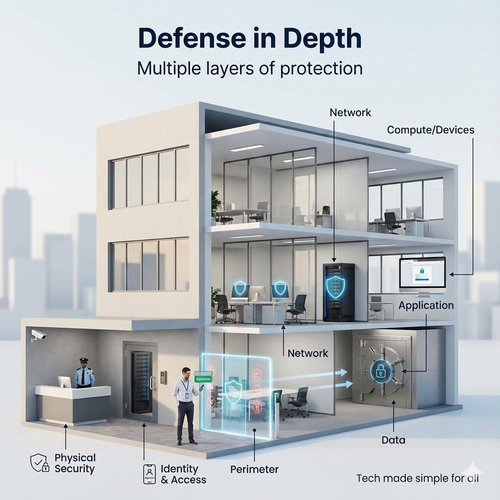
Mặc dù chiến lược ở mỗi tổ chức sẽ khác nhau tùy thuộc vào nhu cầu và nguồn lực thực tế, một mô hình Defense in depth tiêu chuẩn thường bao gồm một hoặc nhiều giải pháp nằm trong ba phân lớp kiểm soát chính sau đây:
Lớp kiểm soát an ninh vật lý
Đây là rào cản bảo vệ các hệ thống công nghệ thông tin, tòa nhà văn phòng, trung tâm dữ liệu và các tài sản vật lý khác khỏi những nguy cơ như phá hoại, trộm cắp hoặc truy cập trái phép. Lớp này thường bao gồm các phương thức giám sát và kiểm soát ra vào như hệ thống camera an ninh, chuông báo động, máy quét thẻ nhân viên và các công nghệ sinh trắc học như quét vân tay hay nhận diện khuôn mặt.
Lớp kiểm soát kỹ thuật và công nghệ
Phân lớp này bao trùm toàn bộ các giải pháp phần cứng và phần mềm cần thiết để ngăn chặn rò rỉ dữ liệu, chống lại các cuộc tấn công DDoS và những mối đe dọa nhắm vào mạng lưới hoặc ứng dụng.
Các công cụ tiêu biểu ở lớp này bao gồm tường lửa truyền thống, hệ thống phát hiện và ngăn chặn xâm nhập IDS và IPS, phần mềm phòng chống mã độc, hay đặc biệt là tường lửa ứng dụng web WAF. Việc cấu hình các giải pháp này kết hợp với khả năng phân luồng linh hoạt của các công cụ định tuyến nội bộ như kube-proxy sẽ giúp tối ưu hóa cả hiệu suất lẫn độ an toàn cho hạ tầng mạng.
Lớp kiểm soát quy trình và quản trị hành chính
Lớp kiểm soát này đề cập đến các chính sách do đội ngũ quản trị hệ thống và bảo mật thiết lập nhằm quản lý chặt chẽ quyền truy cập vào các tài nguyên nội bộ và dữ liệu nhạy cảm. Nó cũng bao gồm các chương trình đào tạo nhận thức an toàn thông tin để đảm bảo mọi nhân viên đều duy trì thói quen trực tuyến an toàn, biết cách giữ bí mật dữ liệu và không vô tình đặt các thiết bị hay ứng dụng của công ty vào những rủi ro không đáng có.
Lợi ích vượt trội của chiến lược Defense in depth
Chiến lược phòng thủ chiều sâu mang lại cho các tổ chức nhiều lợi thế an ninh mạng to lớn, tiêu biểu có thể kể đến:
Loại bỏ hoàn toàn điểm lỗi đơn lẻ
Với nhiều lớp bảo vệ đan xen, kẻ tấn công không thể giành quyền truy cập toàn diện vào mạng lưới hoặc hệ thống thông tin chỉ bằng cách lách qua một rào cản bảo mật duy nhất.
Tăng cường khả năng phục hồi không gian mạng
Mô hình Defense in depth giúp nâng cao sức đề kháng của hệ thống, cho phép tổ chức duy trì khả năng phòng ngừa, phản ứng linh hoạt và phục hồi nhanh chóng ngay cả khi sự cố an ninh mạng đã xảy ra.
Phát hiện mối đe dọa nhanh chóng và chính xác hơn
Việc bổ sung các chốt chặn kiểm soát bổ trợ lẫn nhau giúp tăng xác suất phát hiện và giảm thiểu thiệt hại, ngay cả với những chiến dịch tấn công công nghệ cao và tinh vi nhất.
Tuân thủ nghiêm ngặt các quy định bảo mật
Việc áp dụng kiến trúc đa lớp giúp doanh nghiệp dễ dàng đáp ứng các yêu cầu khắt khe từ các tiêu chuẩn công nghiệp như tiêu chuẩn bảo mật dữ liệu thẻ thanh toán PCI DSS, quy định chung về bảo vệ dữ liệu GDPR hay các đạo luật về bảo hiểm y tế. Các quy định này đều bắt buộc tổ chức phải thiết lập các lớp kiểm soát an ninh đa tầng.
Tiêu hao nguồn lực và làm nản lòng tin tặc
Việc bố trí chiến lược nhiều công cụ phòng ngự sẽ làm tăng đáng kể công sức và chi phí mà kẻ xấu phải bỏ ra để tiến hành xâm nhập. Sự khó khăn này có thể khiến chúng nản lòng và buộc phải từ bỏ mục tiêu tấn công.
Những thách thức khi triển khai phòng thủ đa lớp
Mặc dù mang lại hiệu quả cao, việc xây dựng kiến trúc đa lớp vào thực tế không phải là không có những trở ngại. Doanh nghiệp cần chuẩn bị sẵn sàng để đối mặt với những thách thức sau:
Gia tăng sự phức tạp trong công tác quản lý
Việc ứng dụng quá nhiều công cụ và quy trình kiểm soát sẽ làm tăng độ phức tạp cho toàn bộ hệ thống, đôi khi dẫn đến việc quản trị viên vô tình bỏ sót một vài điểm yếu trên bề mặt tấn công. Tình trạng phình to công cụ hay chồng chéo tính năng cũng có thể gây lãng phí ngân sách và tạo thêm gánh nặng công việc cho đội ngũ vận hành.
Không phải là chiếc đũa thần giải quyết mọi rủi ro
Mặc dù giúp ngăn chặn phần lớn các hình thức xâm nhập, phòng thủ chiều sâu không giải quyết được tất cả mọi vấn đề. Các tổ chức vẫn có nguy cơ bị tổn thương trước các thủ đoạn thao túng tâm lý lừa đảo người dùng Social Engineering, tấn công thông qua chuỗi cung ứng hay khai thác các lỗ hổng chưa từng được biết đến Zero-day.
Yêu cầu khắt khe về chi phí và nguồn nhân lực
Một chiến lược bảo mật đa lớp toàn diện đòi hỏi phải trang bị rất nhiều thiết bị và phần mềm, kéo theo sự gia tăng về chi phí đầu tư ban đầu cũng như nhu cầu tuyển dụng chuyên gia bảo mật. Nếu không được cấp ngân sách và nguồn lực phù hợp, tổ chức rất dễ rơi vào tình trạng xây dựng một hệ thống phòng ngự chắp vá và dễ bị tin tặc khai thác.
Kết luận
Trong bối cảnh các mối đe dọa trên không gian mạng ngày càng đa dạng và phức tạp, việc phó mặc toàn bộ sự an toàn của hệ thống vào một rào cản an ninh duy nhất là một canh bạc vô cùng rủi ro. Việc thấu hiểu và áp dụng triệt để chiến lược Defense in depth hay phòng thủ chiều sâu chính là bước đi vững chắc nhất để bảo vệ tài sản số. Bằng cách xây dựng một kiến trúc an ninh đan xen nhiều lớp từ vật lý, kỹ thuật cho đến kiểm soát con người, doanh nghiệp sẽ loại bỏ hoàn toàn các điểm lỗi đơn lẻ và nâng cao sức đề kháng cho toàn bộ hệ thống mạng.
Đừng ngần ngại liên hệ bộ phận kỹ thuật để hỗ trợ hoặc phòng kinh doanh để tư vấn nhé.
Chúng tôi luôn sẵn sàng đồng hành cùng bạn.
Hotline : 0938.227.199
Zalo: 0938.227.199
Telegram: @ehostvn
Website: ehost.vn
Fanpage: https://www.facebook.com/ehostvietnam/

